Przejdź do treści

Bezpłatna konferencja dla podmiotów publicznych · Rejestracja obowiązkowa

czwartek · 17 września 2026 · 10:00-16:00 · PPNT Gdynia

CYBERSEC & AI SUMMIT

Edycja GOV

Udział na miejscu lub online · liczba miejsc na sali ograniczona

0dni
00godzin
00minut
00sekund

Tematy konferencji: UoKSC 2026, AI Act, NIS2, Lokalne Centra Cyberbezpieczeństwa, FERC 4.1, SOC, SZBI, AI w administracji.

0godzinprogramu bez marketingu
0miejscsala audytoryjna C
0ścieżkikierownictwo, IT, bezpieczeństwo
0złudział podmiotów publicznych

Dlaczego teraz

Zegary tykają

Konferencja wypada przed każdym z tych terminów - najbliższy mija 13 dni później.

Wykaz KSC

…

Wpis do wykazu podmiotów kluczowych i ważnych

Sześć miesięcy od wejścia ustawy w życie. Wniosek składa się elektronicznie przez wykaz-ksc.gov.pl.

kierownictwobezpieczeństwo
Nadzór AI

…

KRiBSI dostaje uprawnienia kontrolne i karne

Wchodzą przepisy o kontrolach, postępowaniach i karach pieniężnych. Do tego dnia polski organ nadzoru nad AI nie może kontrolować ani karać.

kierownictwobezpieczeństwo

Granty

…

Koniec realizacji grantów Cyberbezpieczny Samorząd

Termin wydłużony z 30 czerwca. Program objął 2807 jednostek i blisko 1,5 mld zł.

kierownictwoadministratorzy IT

najbliższy termin

SZBI

…

System zarządzania bezpieczeństwem informacji ma działać

Dwanaście miesięcy na wdrożenie obowiązków rozdziału 3: dokumentacja, szacowanie ryzyka, obsługa incydentów. W tym samym terminie podłączenie do systemu S46.

bezpieczeństwoadministratorzy ITkierownictwo

AI Act

…

Koniec okresu przejściowego na oznaczanie treści AI

Systemy generujące treści syntetyczne, wprowadzone przed 2 sierpnia 2026, muszą do tego dnia spełnić wymogi technicznego znakowania.

administratorzy ITbezpieczeństwo

Nabór LCC

…

Ostatni dzień na wniosek o Lokalne Centrum Cyberbezpieczeństwa

269,6 mln zł, dofinansowanie 100%, od 6 do 15 mln zł na projekt. Wymagane partnerstwo minimum dwóch JST.

kierownictwoadministratorzy IT

Audyt

…

Pierwszy obowiązkowy audyt bezpieczeństwa

Dotyczy podmiotów kluczowych. Kolejne audyty co najmniej raz na trzy lata.

bezpieczeństwokierownictwo

Wysokie ryzyko

…

Obowiązki dla systemów wysokiego ryzyka z załącznika III

Termin przesunięty z sierpnia 2026 przez Digital Omnibus. Obejmuje między innymi biometrię, edukację, zatrudnienie i dostęp do usług.

administratorzy ITbezpieczeństwokierownictwo

Rozliczenie

…

Ostateczna kwalifikowalność wydatków FERC

Klamra całego programu: do tego dnia trzeba zrealizować i rozliczyć projekty, także te z naboru LCC.

kierownictwo

Terminy według ustawy o krajowym systemie cyberbezpieczeństwa, AI Act po zmianach Digital Omnibus, ustawy o systemach sztucznej inteligencji oraz dokumentacji naborów CPPC. Stan na 08.09.2026.

Dla kogo

Trzy grupy. Jedna konferencja.

Każda ścieżka mówi językiem swojej sali - bez tłumaczenia informatyki na prawo i odwrotnie.

Decyzje i odpowiedzialność

Kierownictwo jednostek

Wójt, burmistrz, starosta, dyrektor. Co podpisujesz, za co odpowiadasz i skąd wziąć finansowanie.

Technologia i praktyka

Administratorzy IT

Architektura, narzędzia i warsztaty. Konkretne wdrożenia zamiast folderów reklamowych.

Zgodność i procedury

Pełnomocnicy bezpieczeństwa i IOD

SZBI, dokumentacja, obsługa incydentów. Jak spiąć wymagania w działający system.

Program

Trzy sale, jeden dzień

Równoległe ścieżki prowadzone przez praktyków. Krótkie, gęste wystąpienia - bez slajdów sprzedażowych.

Sala C · audytoryjna - kliknij, by zagrała SCENA SALA C · audytoryjna otwarcie · panel LCC · prelekcje · finał Sala E · warsztatowa - kliknij, by zagrała SALA E warsztaty Sale F/H · strefa spotkań LCC - kliknij, by zagrała SALE F/H rozmowy o partnerstwach LCC

Kliknij salę na schemacie - każda zagra krótką animację. Szczegółowy program otworzysz kartami poniżej.

Sala C

Sala Audytoryjna

Wystąpienia ekspertów i panel specjalny o Lokalnych Centrach Cyberbezpieczeństwa.

prelekcje · panel LCC

Sala E

Sala Warsztatowa

Techniczne i organizacyjne aspekty obsługi incydentu.

analiza logów · ćwiczenie sztabowe

Sale F/H

Strefa Spotkań

Otwarta przestrzeń rozmów i nawiązywania partnerstw w programie LCC.

rozmowy o partnerstwach LCC

Agenda dnia jest kompletna - uzupełniamy jeszcze skład panelu o Lokalnych Centrach Cyberbezpieczeństwa.

Warsztaty

Praktyka z certyfikatem uczestnictwa

Oprócz wystąpień na sali audytoryjnej prowadzimy równoległe warsztaty - pracę na konkretnych scenariuszach i stanowiskach, w małych grupach.

  • Certyfikat uczestnictwa wraz z godzinami rozwoju zawodowego.
  • Małe grupy - liczba miejsc ograniczona liczbą stanowisk, decyduje kolejność zapisów.
  • Zapisy na miejscu - w dniu konferencji, przy wejściu do sali warsztatowej na 1. piętrze. Sala czynna od 11:30 do 14:35, oba warsztaty równolegle.

Około 30 centrów w budowie · czerwone punkty symbolizują odpierane ataki. Kliknij mapę, by podświetlić sygnały.

Panel specjalny

Lokalne Centra Cyberbezpieczeństwa

Osobny blok o programie LCC: model działania, finansowanie i partnerstwa między jednostkami. Do tego strefa spotkań, w której samorządy mogą dogadać wspólne wnioski.
  • Nabór FERC 4.1 otwarty - wnioski można składać do 30.10.2026.
  • Giełda porozumień - sale F/H zarezerwowane na rozmowy między jednostkami.
  • Partner panelu: serwis programu LCC - lccyber.pl.

Więcej o programie LCC

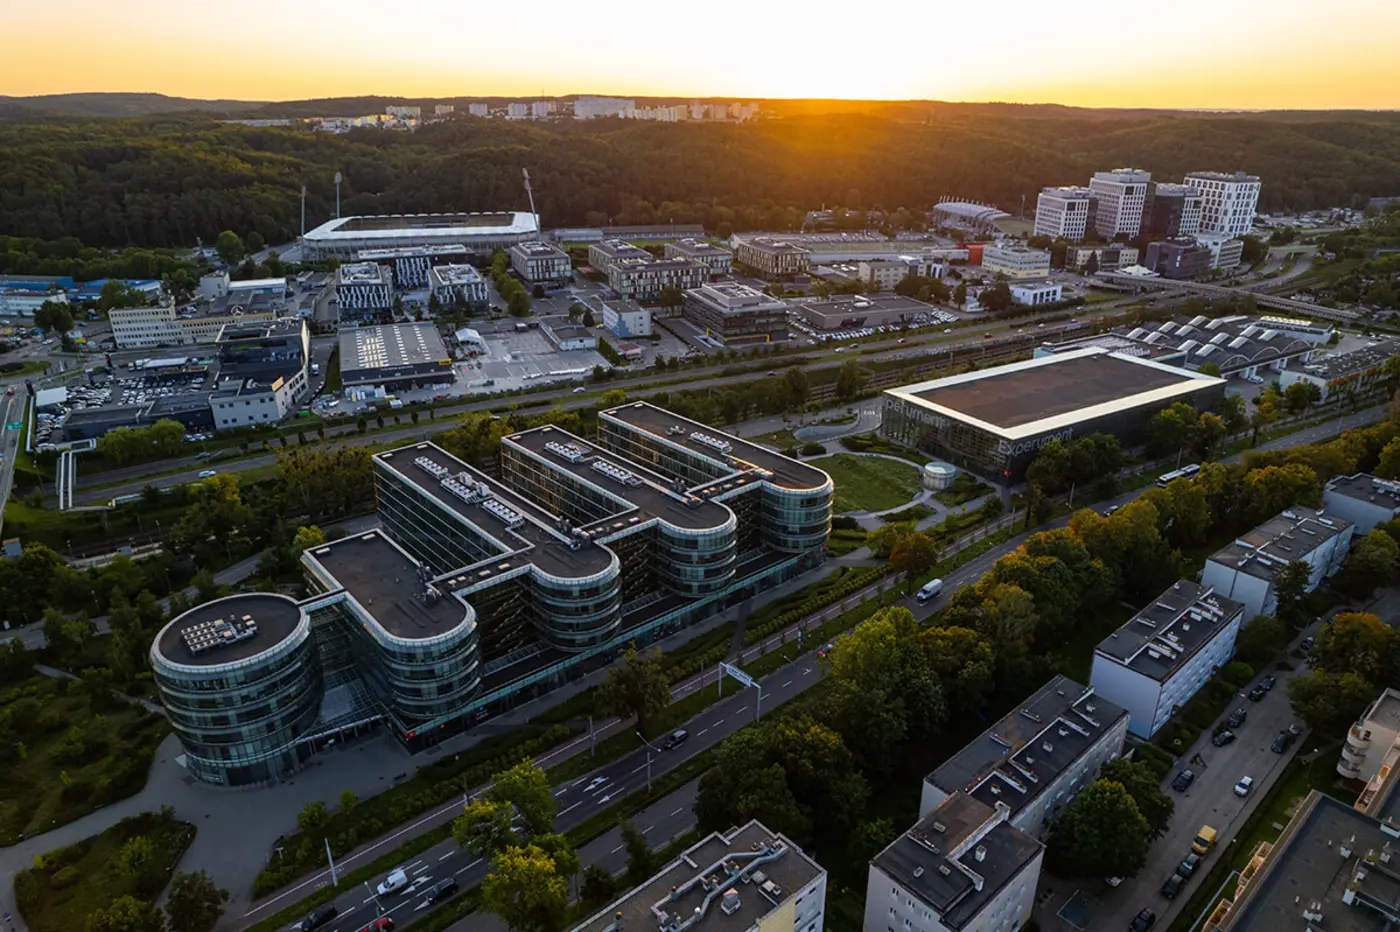
Widok lotniczy na Pomorski Park Naukowo-Technologiczny nad Zatoką Gdańską

Miejsce

PPNT Gdynia

Pomorski Park Naukowo-Technologiczny - przestrzeń konferencyjna nad samym morzem, kilka minut od centrum Gdyni.

  • Adres: al. Zwycięstwa 96/98, Gdynia.
  • Sala główna: budynek III, sala C (audytoryjna).
  • Rejestracja uczestników: od 9:15.
  • Program: 10:00-16:00.
  • Catering otwarty przez cały dzień - kawa powitalna, przerwy kawowe i przerwa obiadowa.

PPNT Gdynia, al. Zwycięstwa 96/98 - przy głównej osi Trójmiasta, obok stacji SKM Gdynia Redłowo.
Nawiguj w Mapach Google Nawiguj w Mapach Apple

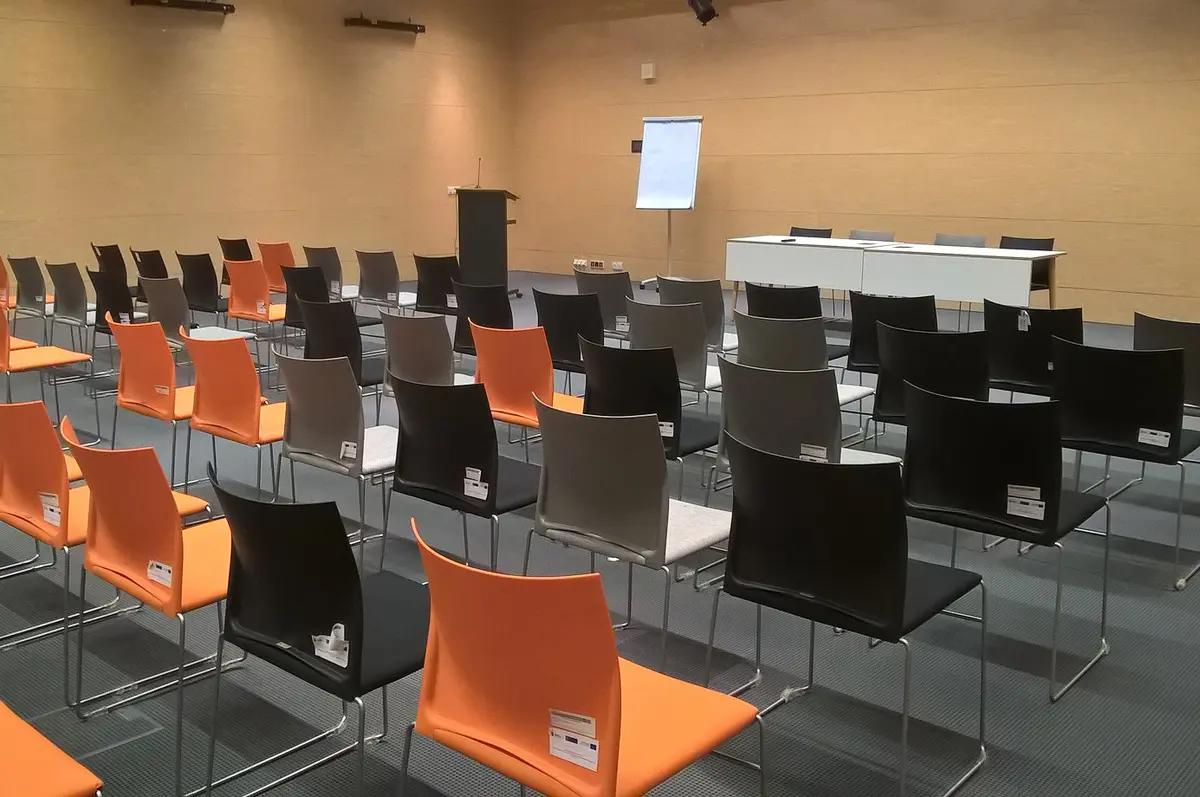
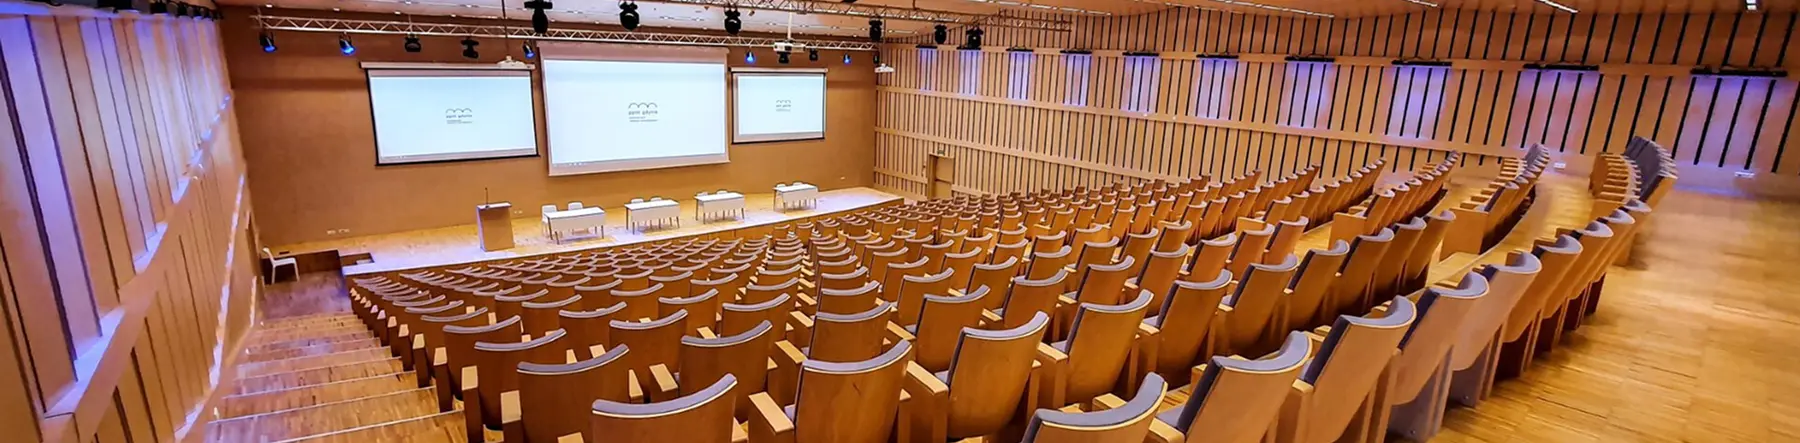
Aula audytoryjna PPNT Gdynia
Sala C w budynku III - tu odbędą się wystąpienia główne.
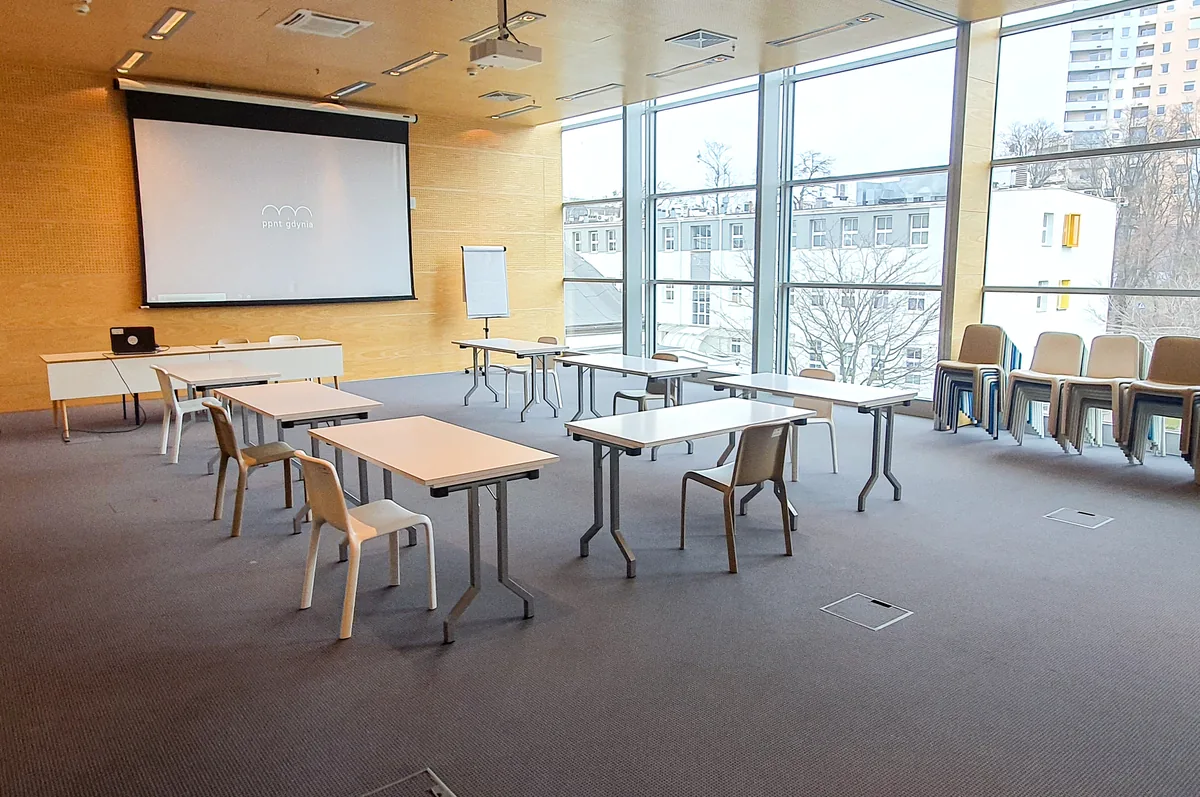
Sala szkoleniowa PPNT Gdynia
Sala E na 1. piętrze - warsztaty w małych grupach.
Sale F i H w PPNT Gdynia - Strefa Spotkań
Sale F i H - Strefa Spotkań, rozmowy przy stolikach.

FAQ

Najczęstsze pytania

Qosmo
asystent konferencji · online
Pełna lista pytań i odpowiedzi

Współpraca

Partnerzy i prelegenci

Formuła bez stoisk i prezentacji sprzedażowych. Zapraszamy do współpracy merytorycznej.

Dla prelegentów

Krótkie, gęste wystąpienia i warsztaty prowadzone przez praktyków - bez slajdów sprzedażowych. Jeśli masz doświadczenie wdrożeniowe, którym warto się podzielić z sektorem publicznym, odezwij się do nas.

Dla partnerów

Partnerstwo merytoryczne i patronaty zamiast powierzchni wystawienniczej. Wspieraj wydarzenie, które kierownictwo, administratorzy IT i pełnomocnicy bezpieczeństwa zapamiętają z treści, nie z ulotek.

Zasady współpracy i kontakt: .

Zarezerwuj czwartek, 17 września

Udział jest bezpłatny. Możesz być z nami na miejscu w PPNT Gdynia albo dołączyć online - liczba miejsc na sali jest ograniczona jej pojemnością, więc o przyjęciu decyduje kolejność zgłoszeń. Link do transmisji wyślemy zarejestrowanym uczestnikom przed wydarzeniem.

Formularz otwiera się w oknie na tej stronie. Potwierdzenie udziału wyślemy e-mailem.

Rejestracja na konferencję

Ładowanie formularza…

Agenda

czwartek · 17 września 2026 · 10:00-16:00 · PPNT Gdynia

Format: zwięzłe, 18-minutowe wystąpienia · bez treści sprzedażowych · ta ścieżka jest transmitowana na żywo dla uczestników online · równolegle trwają warsztaty w sali warsztatowej (zakładka obok)

  • 09:15

    Rejestracja uczestników i kawa powitalna

    Odbiór identyfikatorów i kawa na start - dobry moment na pierwsze rozmowy.

    Wszyscy

  • 10:00

    Otwarcie konferencji oraz trendy

    Robert SilskiRobert SilskiDziennikarz Radia Gdańsk · prowadzenie konferencjiDziennikarz, radiowiec, konferansjer i wykładowca, dbający o dobrą komunikację. Od ponad 15 lat dziennikarz informacyjny Radia Gdańsk. Ma wieloletnie doświadczenie w prowadzeniu konferencji, gal, imprez firmowych, prezentacji, szkoleń i wydarzeń. · RADIO GDAŃSK · prowadzenie

    Powitanie uczestników, przedstawienie idei konferencji i przewodnika po programie dnia - trzy ścieżki tematyczne na sali audytoryjnej, sala warsztatowa na 1. piętrze i Strefa Spotkań.

    Wszyscy

  • 10:10

    Odpowiedzialność z punktu widzenia wyższego kierownictwa, administratora IT oraz osób zajmujących się bezpieczeństwem okiem informatyka śledczego

    Michał PabichMichał PabichBiegły sądowy, założyciel E-DETECT i SEQAOficer rezerwy Wojska Polskiego, ekspert w obszarze cyberbezpieczeństwa, informatyki śledczej i zarządzania bezpieczeństwem informacji. Od 20 lat biegły sądowy z zakresu informatyki i telekomunikacji przy Sądach Okręgowych w Olsztynie, Gdańsku i Warszawie, audytor wiodący ISO/IEC 27001 oraz inspektor ochrony danych. Doświadczenie zdobywał w Policji, Urzędzie Komunikacji Elektronicznej i Akademii Marynarki Wojennej w Gdyni. Specjalizuje się w analizie incydentów i dowodów cyfrowych, odpowiedzialności kadry zarządzającej i administratorów IT oraz praktycznym wdrażaniu wymagań KSC i NIS2. · SEQA / CODE:ME

    Co po incydencie widzi biegły: jakie ślady zostają w systemach, kto i za co odpowiada, gdy sprawa trafia do prokuratury lub sądu.

    Wszyscy

  • 10:30

    Cyberzagrożenia dziś i czego spodziewać się w nadchodzącej przyszłości

    Kacper ChmielowiecKacper ChmielowiecTrener cyberbezpieczeństwa · EUROSOCWspiera firmy i jednostki publiczne w budowaniu odporności organizacyjnej. W warsztatach przekłada złożone incydenty teleinformatyczne na konkretne nawyki obronne, koncentrując się na przeciwdziałaniu socjotechnice, procedurach reagowania dla kadry zarządzającej oraz bezpiecznym korzystaniu z narzędzi sztucznej inteligencji. · EUROSOC

    Ewolucja zagrożeń w polskiej administracji na podstawie wieloletnich statystyk incydentów oraz analizy prawdziwych ataków wymierzonych w sektor publiczny. Od złośliwego oprogramowania i wycieków danych mieszkańców, przez zaawansowane techniki socjotechniczne, po rosnącą rolę ataków z wykorzystaniem sztucznej inteligencji.

    KierownictwoCyberbezpieczeństwo

  • 10:50

    Bezpieczna komunikacja w sytuacjach kryzysowych

    Piotr BułłoPiotr BułłoDyrektor Biura Systemów Teleinformatycznych, DGTMenedżer i ekspert z 28-letnim doświadczeniem w branży teleinformatycznej. Specjalizuje się w łączności krytycznej i systemach dyspozytorskich - MCX/MCPTT, LTE/5G, TETRA i DMR - wykorzystywanych przez służby ratownicze, administrację publiczną i operatorów infrastruktury krytycznej. Zajmuje się rozwojem i wdrażaniem systemów zapewniających niezawodną komunikację oraz współdziałanie służb w codziennej pracy i w sytuacjach kryzysowych. · DGT

    Gdy zawiedzie poczta i zwykły telefon, decyzje i tak muszą zapadać. Jak działa łączność krytyczna klasy mission critical w standardzie 3GPP: rozmowy grupowe z priorytetem, obraz z miejsca zdarzenia i pozycje zespołów w sieciach LTE/5G, także w paśmie dedykowanym dla służb, z szyfrowaniem od końca do końca i serwerami we własnej serwerowni. Dlaczego nowa łączność musi współpracować z radiotelefonami TETRA, DMR i analogowymi oraz jak połączyć niezależne systemy gmin i centrum kryzysowego bez oddawania kontroli nad własnym - w perspektywie europejskiego systemu łączności krytycznej planowanego na 2030 rok.

    KierownictwoBezpieczeństwoBezpieczeństwo informacji

  • 11:10

    Automatyzacja obiegu dokumentów z wykorzystaniem sztucznej inteligencji

    Jakub ZboinaJakub ZboinaTeam Leader zespołu AI, Comtegra S.A.Team Leader zespołu AI i Product Owner Comtegra GPU Cloud. Od 11 lat związany z Comtegrą, gdzie rozwija rozwiązania z obszaru sztucznej inteligencji i optymalizuje procesy biznesowe z jej użyciem. Odpowiada za rozwój jednej z kluczowych usług chmurowych firmy, udostępniającej moc obliczeniową do wymagających projektów uczenia maszynowego. · COMTEGRA

    Historia Ignacego, pudła z 1840 plikami i pewnego nienegocjowalnego wymagania - czyli jak uruchomić i konsumować duże modele językowe całkowicie lokalnie.

    KierownictwoAdministratorzy ITAI

  • 11:30

    Montaż finansowy Lokalnych Centrów Cyberbezpieczeństwa

    Marcin MielziukMarcin MielziukEkspert cyberbezpieczeństwa i AI · SIGMAKonsultant ISO/IEC 27001 i audytor wiodący ISO/IEC 42001, menedżer z 20-letnim doświadczeniem. Łączy cyberbezpieczeństwo ze sztuczną inteligencją - od wymagań normatywnych po ich praktyczne przełożenie na projekty prowadzone dla sektora publicznego. · SIGMA

    Lokalne Centrum Cyberbezpieczeństwa buduje się z tego, co da się rozliczyć. Od katalogu wydatków kwalifikowalnych do gotowej architektury centrum: które elementy finansuje FERC 4.1 i w którym miejscu sztuczna inteligencja realnie zastępuje etaty, których na rynku po prostu nie ma.

    Kierownictwo

  • 11:50

    Przerwa kawowa do 12:10

    Kawa i przekąski w części wystawienniczej · Strefa Spotkań czynna od 11:30

  • 12:10

    Panel Lokalne Centra Cyberbezpieczeństwa do 13:05

    Prowadzenie

    Marcin MielziukMarcin MielziukEkspert cyberbezpieczeństwa i AI · SIGMAKonsultant ISO/IEC 27001 i audytor wiodący ISO/IEC 42001, menedżer z 20-letnim doświadczeniem. Łączy cyberbezpieczeństwo ze sztuczną inteligencją - od wymagań normatywnych po ich praktyczne przełożenie na projekty prowadzone dla sektora publicznego. · SIGMA

    Paneliści

    Grzegorz NowakGrzegorz NowakDyrektor Centrum Cyberbezpieczeństwa i Ochrony Danych we WładysławowieTwórca CCIOD Władysławowo - jednostki organizacyjnej Gminy Władysławowo, która koordynuje cyberbezpieczeństwo, ochronę danych i projekty informatyczne dla podmiotów gminy, obejmując je wspólnym systemem zarządzania bezpieczeństwem informacji opartym na ISO/IEC 27001. Zawodowo zajmuje się cyberbezpieczeństwem, ochroną danych i szkoleniami z cyberświadomości; absolwent Uniwersytetu WSB Merito w Gdańsku i Wyższej Szkoły Techniczno-Ekonomicznej w Warszawie. · CCIOD WŁADYSŁAWOWO

    Damian KuźmaDamian KuźmaSpecjalista do spraw cyberbezpieczeństwa · ADVATECHWieloletnie doświadczenie w branży bezpieczeństwa IT. Skupia się na bezpieczeństwie aplikacji webowych i interfejsów API, wdrożeniach systemów SIEM oraz automatyzacji obsługi incydentów. · ADVATECH

    Jakub ZboinaJakub ZboinaTeam Leader zespołu AI, Comtegra S.A.Team Leader zespołu AI i Product Owner Comtegra GPU Cloud. Od 11 lat związany z Comtegrą, gdzie rozwija rozwiązania z obszaru sztucznej inteligencji i optymalizuje procesy biznesowe z jej użyciem. · COMTEGRA

    Michał PabichMichał PabichBiegły sądowy, założyciel E-DETECT i SEQAOficer rezerwy Wojska Polskiego, ekspert cyberbezpieczeństwa i informatyki śledczej. Od 20 lat biegły sądowy z zakresu informatyki i telekomunikacji przy Sądach Okręgowych w Olsztynie, Gdańsku i Warszawie, audytor wiodący ISO/IEC 27001 oraz inspektor ochrony danych. · SEQA / CODE:ME

    Karol BudzyńskiKarol BudzyńskiDyrektor handlowy, Solid CyberOdpowiada za rozwój współpracy z firmami i jednostkami samorządu terytorialnego w obszarze cyberbezpieczeństwa. W Solid Cyber pomaga klientom dobierać usługi Security Operations Center wspierające całodobowe monitorowanie bezpieczeństwa i reagowanie na incydenty. Łączy doświadczenie w sprzedaży rozwiązań IT z biznesowym spojrzeniem na ochronę organizacji; koncentruje się na ciągłości działania, potrzebach zespołów IT oraz praktycznej roli zewnętrznego SOC. · SOLID CYBER

    W Polsce powstanie 30 Lokalnych Centrów Cyberbezpieczeństwa. Przy jednym stole samorząd, który własne centrum prowadzi od lat, wykonawcy budujący dla takich centrów infrastrukturę i usługi, biegły oglądający skutki incydentów w sądzie oraz audytor sprawdzający, czy system naprawdę działa. Rozmowa o tym, co ta zmiana oznacza dla rynku, dla codziennej ochrony samorządów i ich jednostek oraz dla bezpieczeństwa danych mieszkańców.

  • 13:05

    Przerwa obiadowa do 13:35

    Catering otwarty · Strefa Spotkań czynna

  • 13:35

    Jak zbudować centrum kryzysowe - od wyboru lokalizacji, przez studium wykonalności, po finalny efekt

    Daniel ŚladewskiDaniel ŚladewskiInżynier budownictwa, pracownia projektowa PRIMESUprawniony konstruktor, od 20 lat prowadzi pracownię projektową PRIMES, którą wraz ze wspólnikiem rozbudował z dwóch do pięćdziesięciu osób. Po latach pracy przy konstrukcjach i ponad 1500 projektach zrealizowanych w Trójmieście zespół poszerzył kompetencje o ekonomikę budownictwa, prowadzenie inwestycji, nadzór i projektowanie architektoniczne. Ostatnie lata to obiekty dla Policji - centra i strzelnice - oraz złożone przebudowy i zabytki. Prywatnie pasjonat zabytków: rekonstruuje samochód, łódź i kamienicę, w której mieszka z rodziną., Marek HrycynaMarek HrycynaArchitekt IARP · pracownia projektowa PRIMESArchitekt IARP z 15-letnim doświadczeniem zawodowym, od 9 lat związany z pracownią PRIMES. W projektowaniu architektury za nadrzędne uznaje funkcjonalność i ergonomię. W dorobku ma kilkadziesiąt obiektów: od domów jedno- i wielorodzinnych, przez budynki handlowe i zamieszkania zbiorowego, po obiekty użyteczności publicznej. Największą przyjemność sprawia mu projektowanie mebli, szkoli też nowe pokolenia architektów. · PRIMES

    Perspektywa architektów, którzy projektują i realizują obiekty o podwyższonym standardzie bezpieczeństwa od podstaw. Jak dobrać lokalizację odporną na zagrożenia naturalne i skutki sąsiedztwa, co powinno rozstrzygnąć studium wykonalności przed pierwszym rysunkiem, jak wpisać strefy dostępu, redundancję zasilania i łączności oraz ochronę fizyczną w konstrukcję obiektu już na etapie projektu - i jak wygląda odbiór centrum, które ma działać w każdych warunkach.

    WszyscyCyberbezpieczeństwoBezpieczeństwo informacji

  • 13:55

    Jak powinien wyglądać prawidłowo wykonany test penetracyjny w podmiocie publicznym i czego oczekiwać od Wykonawcy

    Adam Trynkiewicz · CYBERST

    Czym różni się rzetelny test penetracyjny od automatycznego skanu podatności, na co zwrócić uwagę przy jego zakresie i metodyce oraz co powinien zawierać raport: czytelny opis każdej podatności wraz ze sposobem jej potwierdzenia, ocenę rzeczywistego wpływu na działanie urzędu oraz rekomendacje, które da się wdrożyć własnymi siłami.

    Administratorzy ITCyberbezpieczeństwo

  • 14:15

    Zrozumieć dane - czyli wsparcie AI przy analizie incydentu

    Damian KuźmaDamian KuźmaSpecjalista do spraw cyberbezpieczeństwa · ADVATECHWieloletnie doświadczenie w branży bezpieczeństwa IT. W ostatnich latach skupia się na bezpieczeństwie aplikacji webowych i interfejsów API, wdrożeniach systemów SIEM oraz automatyzacji obsługi incydentów. Ma na koncie liczne wdrożenia, w tym w najbardziej rozpoznawalnych polskich spółkach e-commerce. · ADVATECH

    Największym problemem każdego SOC jest lawina alertów - mniej lub bardziej istotnych - i żmudny triaż. Wystąpienie pokazuje praktyczne wykorzystanie sztucznej inteligencji jako codziennego asystenta analityka SOC: jak modele językowe wyjaśniają treść alertu, wstępnie korelują logi, odsiewają fałszywe alarmy i wzbogacają kontekst incydentu, przy zachowaniu kluczowej roli człowieka w procesie decyzyjnym.

    Administratorzy ITAI

  • 14:35

    Przerwa kawowa do 14:50

    Krótki oddech przed ścieżką bezpieczeństwa

  • 14:50

    Bezpieczeństwo informacji w erze AI Act - od shadow AI do świadomego zarządzania sztuczną inteligencją

    Alina SieradzińskaAlina SieradzińskaPrawniczka AI, audytorka ISO/IEC 42001 · DOKODUOd ponad 17 lat związana z branżą IT. Specjalizuje się w AI compliance oraz bezpiecznym i zgodnym z prawem wykorzystaniu sztucznej inteligencji w organizacjach. · DOKODU

    Pracownicy korzystają z narzędzi AI często wcześniej, niż organizacja zdąży objąć ich wykorzystanie zasadami i nadzorem. Jak zidentyfikować rzeczywiste zastosowania AI, ustalić, jakie informacje trafiają do tych narzędzi, ocenić związane z nimi ryzyka i obowiązki wynikające z AI Act, a następnie włączyć zarządzanie AI w istniejące procesy bezpieczeństwa informacji? Wystąpienie pokazuje drogę od shadow AI do kontrolowanego wykorzystania sztucznej inteligencji, w podejściu ISO/IEC 42001, bez tworzenia równoległego systemu zarządzania.

    BezpieczeństwoAI

  • 15:10

    Jak przygotować się do certyfikacji SZBI zgodnie z ISO/IEC 27001

    Marcin MajdeckiMarcin MajdeckiAudytor wiodący, DNVOd 27 lat w DNV. Audytor wiodący systemów zarządzania jakością wg ISO 9001, pierwszy w Polsce audytor wiodący systemów zarządzania bezpieczeństwem informacji zarejestrowany przez UKAS (wówczas BS 7799-2), pierwszy w Polsce audytor wiodący systemów zarządzania usługami IT zarejestrowany przez itSMF wg ISO 20000-1, audytor wiodący systemów zarządzania ciągłością działania wg ISO 22301. 30 lat doświadczenia w zarządzaniu, audytowaniu, IT, bezpieczeństwie informacji i ciągłości działania w kraju i za granicą. · DNV

    Droga do certyfikatu krok po kroku: zakres systemu, wymagana dokumentacja, audyt wewnętrzny i przegląd zarządzania - oraz to, na co jednostka certyfikująca zwraca uwagę w pierwszej kolejności.

    BezpieczeństwoBezpieczeństwo informacji

  • 15:30

    Od ryzyka do zabezpieczenia

    Paweł FoltmanPaweł FoltmanRadca prawny · Kancelaria FoltmanSpecjalizuje się w cyberbezpieczeństwie, bezpieczeństwie informacji i ochronie danych osobowych. Ma wieloletnie doświadczenie w projektowaniu, wdrażaniu i doskonaleniu systemów zarządzania bezpieczeństwem informacji, zarządzaniu ryzykiem oraz przygotowywaniu organizacji do audytów i certyfikacji ISO/IEC 27001. Posiada certyfikaty CISSP, CIPP/E, CIPM oraz ISO/IEC 27001 Lead Auditor, jest ekspertem Europejskiej Rady Ochrony Danych w obszarach nowych technologii i bezpieczeństwa informacji. W 2022 roku rekomendowany w dziedzinie cyberbezpieczeństwa w rankingu kancelarii prawniczych „Rzeczpospolitej". · KANCELARIA FOLTMAN

    Od rejestru ryzyk do decyzji o zabezpieczeniach: jak przełożyć ocenę ryzyka na wybór środków adekwatnych do skali podmiotu i uzasadnić ten wybór przed audytorem oraz organem nadzoru.

    BezpieczeństwoCyberbezpieczeństwo

  • 15:50

    Finał dnia

    Robert SilskiRobert SilskiDziennikarz Radia Gdańsk · prowadzenie konferencjiDziennikarz, radiowiec, konferansjer i wykładowca, dbający o dobrą komunikację. Od ponad 15 lat dziennikarz informacyjny Radia Gdańsk. Ma wieloletnie doświadczenie w prowadzeniu konferencji, gal, imprez firmowych, prezentacji, szkoleń i wydarzeń. · RADIO GDAŃSK · prowadzenie

    Podsumowanie najważniejszych wniosków z trzech ścieżek i formalne zamknięcie obrad. Certyfikaty uczestnictwa prześlemy uczestnikom po konferencji.

    Wszyscy

Polityka prywatności

Poniżej wyjaśniamy, jak chronimy dane osobowe użytkowników serwisu csai.pl oraz uczestników konferencji Cybersec & AI Summit. Piszemy wprost, bez prawniczego żargonu - zgodnie z RODO (rozporządzenie UE 2016/679).

1. Administrator danych

Administratorem danych jest QAI P.S.A. z siedzibą przy ul. Michała Kajki 10/12, 10-547 Olsztyn (KRS 0001067239, NIP 9662184593). Kontakt we wszystkich sprawach dotyczących danych: .

2. Jakie dane przetwarzamy i po co

3. Pliki cookies i przechowywanie lokalne

Serwis nie wyświetla reklam i nie profiluje użytkowników. Statystyki odwiedzin w Google Analytics uruchamiamy wyłącznie po Twojej zgodzie - bez niej skrypt pomiarowy w ogóle się nie ładuje. Zgodę możesz w każdej chwili wycofać przyciskiem „Ustawienia prywatności" w stopce; wycofanie działa na przyszłość. Preferencje interfejsu (motyw jasny/ciemny, ustawienia dostępności) zapisujemy wyłącznie lokalnie w Twojej przeglądarce (localStorage) - te dane nie są nam przesyłane. Formularz rejestracji dostarcza ClickUp (patrz pkt 4) i może używać własnych, technicznie niezbędnych cookies w ramach osadzonego okna.

4. Odbiorcy danych

Dane z formularza rejestracji przetwarza w naszym imieniu dostawca formularzy ClickUp (podmiot przetwarzający); transfer poza EOG zabezpieczają standardowe klauzule umowne. Dane mogą otrzymać także dostawca hostingu serwisu oraz - wyłącznie w zakresie organizacji dnia konferencji - obsługa PPNT Gdynia. Nie sprzedajemy danych i nie udostępniamy ich do celów marketingowych podmiotów trzecich.

5. Okres przechowywania

Dane rejestracyjne przechowujemy do zakończenia rozliczenia konferencji, nie dłużej niż 12 miesięcy po wydarzeniu; korespondencję - do 12 miesięcy od zamknięcia sprawy; logi serwera - do 90 dni.

6. Twoje prawa

Masz prawo dostępu do danych, ich sprostowania, usunięcia, ograniczenia przetwarzania, przenoszenia oraz sprzeciwu wobec przetwarzania opartego na uzasadnionym interesie. Wystarczy e-mail na adres z pkt 1. Przysługuje Ci również skarga do Prezesa Urzędu Ochrony Danych Osobowych (uodo.gov.pl).

7. Dobrowolność i profilowanie

Podanie danych jest dobrowolne, ale niezbędne do udziału w konferencji. Nie podejmujemy decyzji opartych wyłącznie na zautomatyzowanym przetwarzaniu i nie profilujemy użytkowników.

Wersja z 12.08.2026. O istotnych zmianach poinformujemy w tym miejscu.

Deklaracja dostępności

QAI P.S.A. zobowiązuje się zapewnić dostępność strony internetowej csai.pl zgodnie z ustawą z dnia 4 kwietnia 2019 r. o dostępności cyfrowej stron internetowych i aplikacji mobilnych podmiotów publicznych. Niniejsza deklaracja dostępności dotyczy strony https://csai.pl.

Status pod względem zgodności z ustawą

Strona internetowa jest częściowo zgodna z ustawą o dostępności cyfrowej z powodu niezgodności lub wyłączeń wymienionych poniżej:

Deklarację sporządzono dnia 2026-08-12 na podstawie samooceny przeprowadzonej przez podmiot. Ostatni przegląd: 2026-08-13.

Ułatwienia na stronie

Skróty klawiaturowe

Na stronie można używać standardowych skrótów przeglądarki; serwis nie nadpisuje skrótów klawiaturowych.

Informacje zwrotne i dane kontaktowe

W przypadku problemów z dostępnością strony prosimy o kontakt: . Tą samą drogą można składać wnioski o udostępnienie informacji niedostępnej oraz żądania zapewnienia dostępności.

Procedura wnioskowo-skargowa

Każdy ma prawo wystąpić z żądaniem zapewnienia dostępności cyfrowej strony lub jej elementu, wskazując dogodny sposób przedstawienia informacji. Żądanie realizujemy niezwłocznie, nie później niż w ciągu 7 dni; jeśli termin ten nie jest możliwy, informujemy o nowym terminie (do 2 miesięcy). W razie odmowy można złożyć skargę, a po wyczerpaniu procedury - wniosek do Rzecznika Praw Obywatelskich (bip.brpo.gov.pl).

Klauzula RODO

Informacja o przetwarzaniu danych osobowych

Zgodnie z art. 13 ust. 1 i 2 rozporządzenia Parlamentu Europejskiego i Rady (UE) 2016/679 z dnia 27 kwietnia 2016 r. w sprawie ochrony osób fizycznych w związku z przetwarzaniem danych osobowych i w sprawie swobodnego przepływu takich danych oraz uchylenia dyrektywy 95/46/WE (ogólne rozporządzenie o ochronie danych) (Dz. Urz. UE L 119 z 04.05.2016, str. 1), dalej „RODO", informujemy, że:

  1. Administratorem Państwa danych osobowych jest QAI P.S.A. z siedzibą przy ul. Michała Kajki 10/12, 10-547 Olsztyn, KRS: 0001067239, NIP: 9662184593, REGON: 526839149, e-mail: , tel.: +48 799 220 330.
  2. W sprawach z zakresu ochrony danych osobowych można się skontaktować pod adresem e-mail: lub listownie na adres siedziby Administratora z dopiskiem „Dane osobowe".
  3. Administrator przetwarza Pani/Pana dane osobowe na podstawie art. 6 ust. 1 lit. a RODO - w celu organizacji i przeprowadzenia konferencji pod nazwą „Cybersec & AI Summit 2026" - do momentu organizacji konferencji lub wycofania wyrażonej zgody.
  4. Odbiorcą danych osobowych mogą być inne podmioty współdziałające z Administratorem przy realizacji celów przetwarzania określonych w pkt 3. Podmioty, którym mogą zostać przekazane dane osobowe, zobowiązują się do zachowania poufności oraz wdrożenia odpowiednich środków technicznych i organizacyjnych, gwarantujących ochronę przekazywanych danych osobowych.
  5. Przysługuje Państwu, w zakresie wynikającym z RODO, prawo dostępu do treści swoich danych oraz prawo do ich sprostowania, usunięcia, ograniczenia przetwarzania, prawo do przenoszenia danych, prawo wniesienia sprzeciwu wobec przetwarzania oraz prawo do cofnięcia zgody w dowolnym momencie (bez wpływu na zgodność z prawem przetwarzania, którego dokonano na podstawie zgody przed jej cofnięciem).
  6. Przysługuje Państwu prawo do wniesienia skargi do Prezesa Urzędu Ochrony Danych Osobowych w razie przetwarzania danych osobowych z naruszeniem przepisów RODO, Ustawy z dnia 10 maja 2018 r. o ochronie danych osobowych (Dz.U. z 2018 r. poz. 1000 ze zm.) oraz wszelkich innych regulacji krajowych służących stosowaniu RODO.
  7. Państwa dane osobowe nie będą przetwarzane przez Administratora na zasadach zautomatyzowanego podejmowania decyzji, w tym profilowania.
  8. Administrator nie będzie przekazywać Państwa danych osobowych do państw trzecich (poza Unię Europejską lub Europejski Obszar Gospodarczy) lub do organizacji międzynarodowych, jednak w razie wystąpienia konieczności takie przekazanie zostanie dokonane zgodnie z przepisami rozdziału V RODO.
  9. Dane osobowe podawane są przez Państwa dobrowolnie, jednak ich niepodanie może skutkować brakiem możliwości wzięcia udziału w konferencji lub otrzymania imiennego certyfikatu uczestnictwa.